一、方案介绍
本方案为集团分布式网络安全态势感知解决方案,针对总部+多子公司、多分支的组网架构设计。传统安全防护模式存在分支安全盲区、设备独立防护、数据无法汇总、攻击无法溯源、异地运维困难等问题,各子公司安全状态分散孤立,总部无法统一监管,无法形成整体安全防御能力。本方案采用“总部平台集中管控 + 子公司分布式探针采集”的建设模式,通过流量镜像、轻量化探针、日志集中归集等技术手段,实现全网安全数据统一采集、统一分析、统一告警、统一处置。系统可实时监测总部及所有下属子公司、远端分支的网络攻击、漏洞风险、异常行为、资产变化,构建全域安全态势一张图,实现从“被动处置”向“主动预警、全域可视、闭环运营”的安全体系升级,满足等级保护合规及集团统一安全运营管理需求。
二、客户需求分析
1. 全域安全可视需求:集团下属多个子公司及分支机构,网络架构分散,传统设备只能单点防护,总部无法实时掌握各分支网络安全状态,存在大量安全盲区。
2. 统一采集监测需求:各分支流量、日志、告警数据分散存储,无法集中汇总分析,跨站点攻击、横向渗透、异常外联行为难以发现。
3. 分布式部署适配需求:分支机房无人值守、带宽有限、业务不能中断,需要零侵入、不影响业务的采集方式。
4. 智能研判与告警需求:传统设备误报、漏报多,无法关联全网数据,无法精准识别APT攻击、内网渗透、挖矿、弱口令爆破等深层威胁。
5. 统一运营合规需求:需要总部统一安全策略、统一风险整改、统一日志留存,满足等保审计、溯源、合规自查及上级安全检查要求。
三、总体技术架构
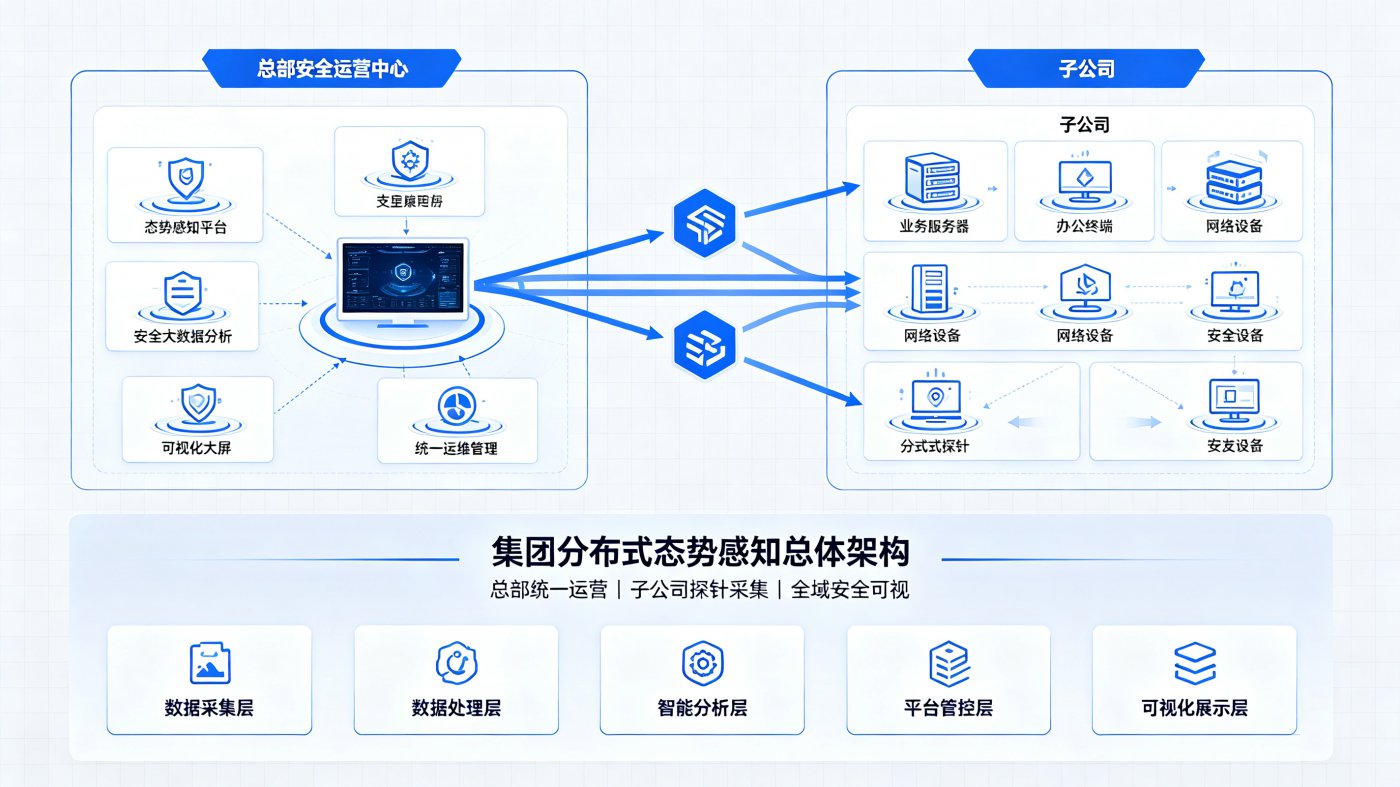
系统整体采用分层分布式架构,分为数据采集层、数据处理层、智能分析层、平台管控层、可视化展示层,适配集团多分支组网,架构稳定、可横向扩展。
1. 数据采集层:作为全网安全数据入口,通过流量镜像、分布式硬件探针、系统日志对接三类方式,全覆盖采集总部及子公司网络流量、设备日志、主机行为、业务访问、安全告警等原始数据。
2. 数据处理层:对全域数据进行清洗、去重、归一化、脱敏处理,过滤无效数据与误报信息,标准化输出安全事件数据,为智能分析提供高质量数据底座。
3. 智能分析层:基于大数据关联分析、AI行为建模、威胁特征库比对,实现跨站点、跨时段、跨设备的关联研判,精准识别隐藏性、持续性网络威胁。
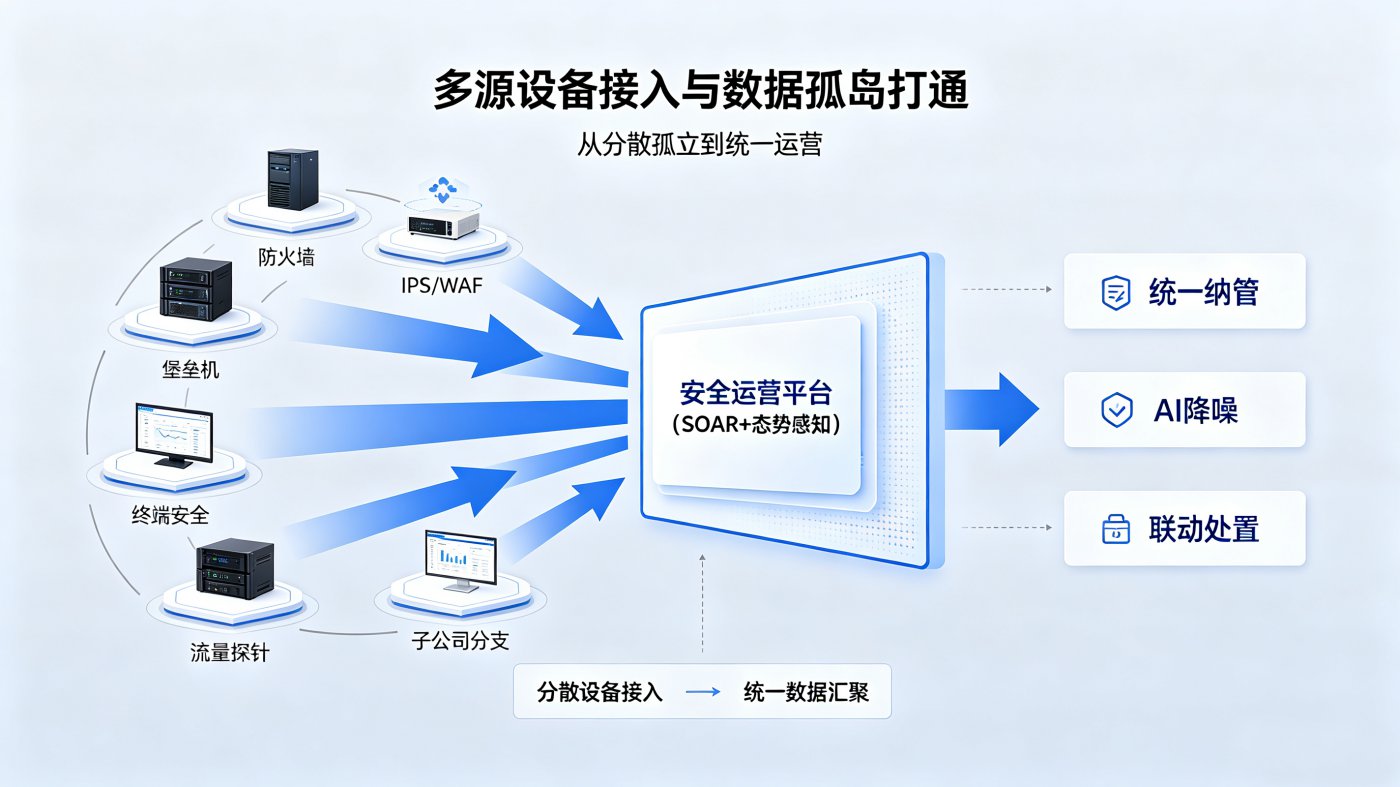
4. 平台管控层:总部态势感知平台统一纳管所有分支探针与安全数据,实现策略统发、威胁统判、告警统推、处置统管、日志统存。
5. 可视化展示层:通过态势一张图,分层展示总部、各子公司安全态势,实现资产、漏洞、攻击、风险、合规全维度可视化。
四、详细部署与采集方案(核心重点)
1. 流量镜像采集方案
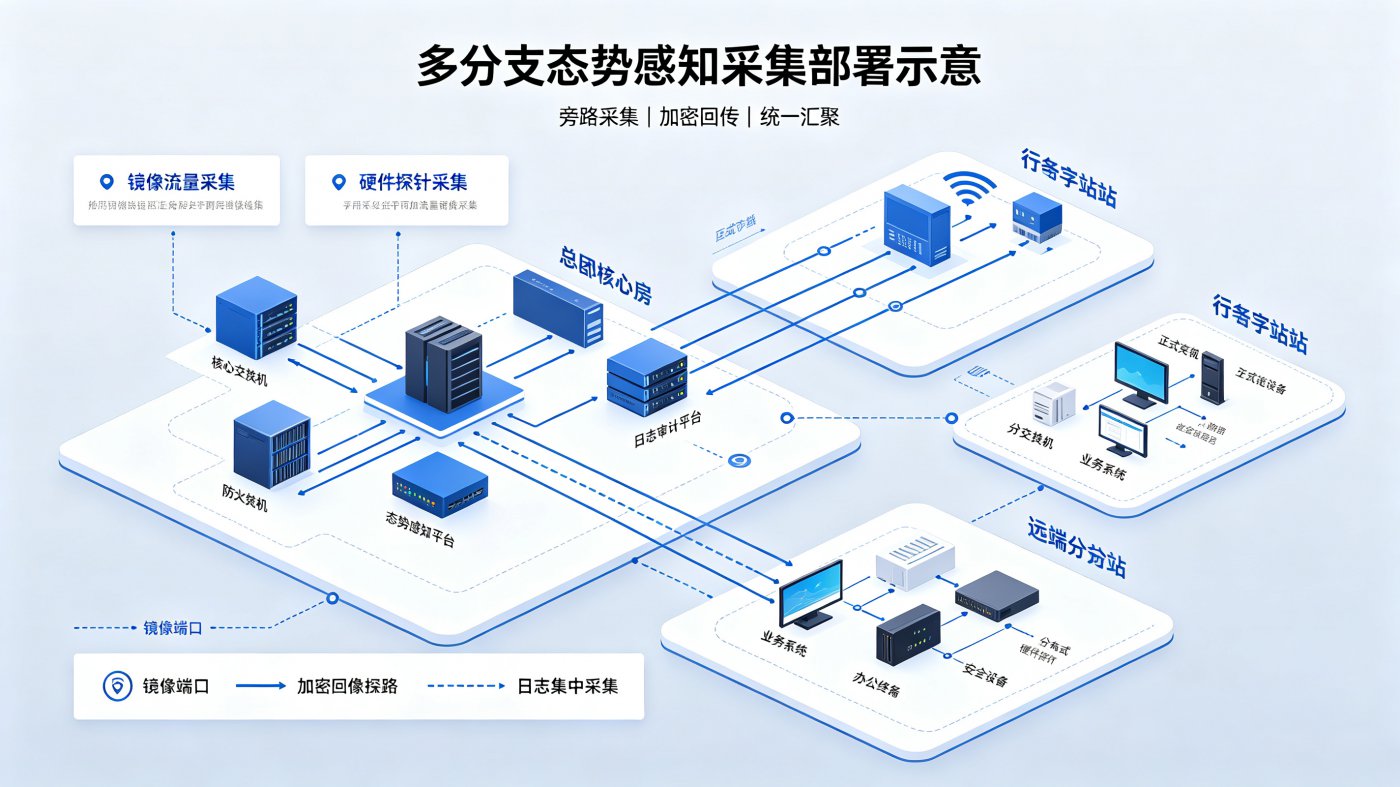
介绍:通过核心交换机配置镜像端口,旁路复制全网进出流量,属于纯监听、零侵入采集方式,不转发、不干扰原有业务流量,无需改动现有网络架构。可完整抓取全网数据包、访问行为、通信链路、异常流量等原始网络行为数据。
适配场景:总部核心机房、流量大、业务关键、不允许改动网络架构的核心区域,适合全域流量全景监测。
2. 分布式硬件探针采集方案
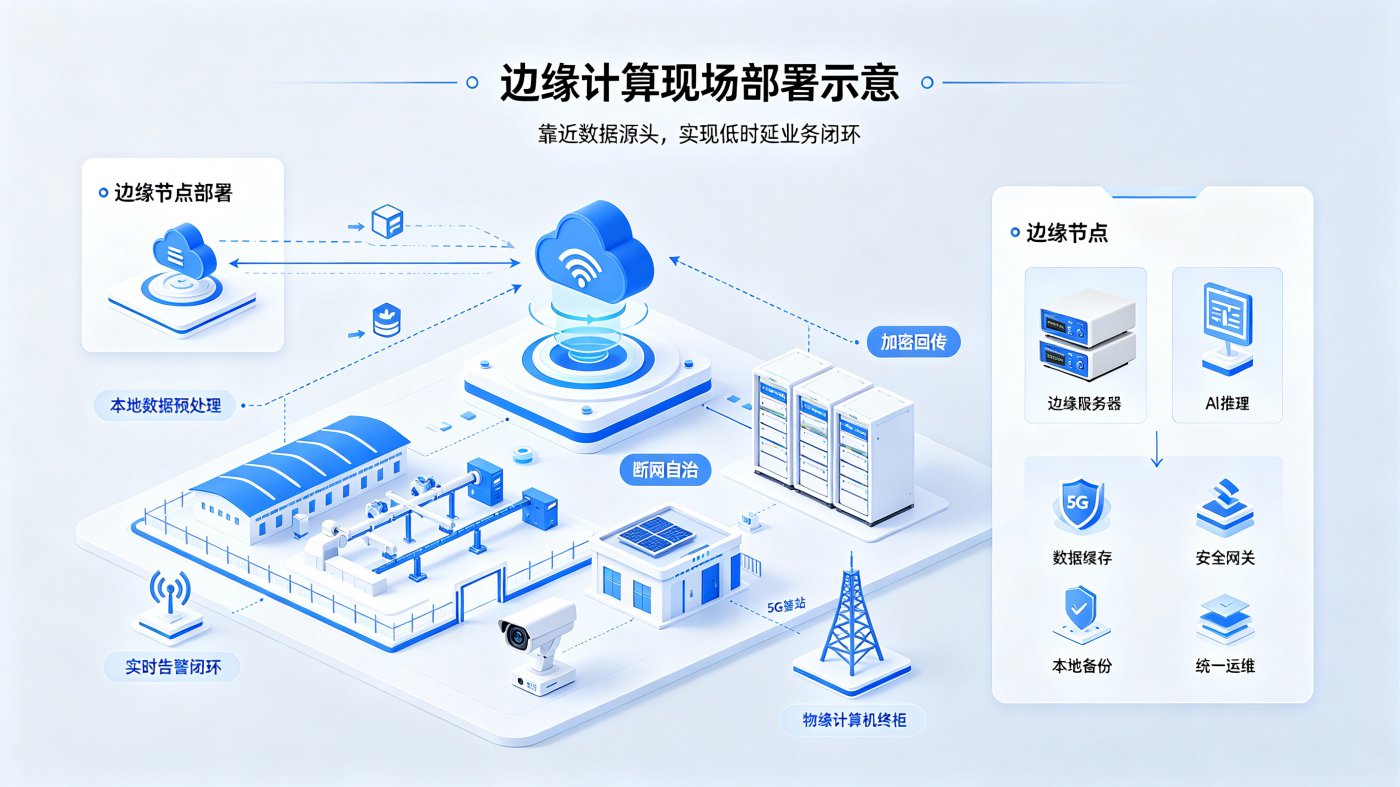
介绍:在各子公司、远端分支部署轻量化安全探针设备,探针旁路接入分支交换机,本地完成流量采集、初步解析、数据压缩,加密回传至总部态势感知平台。探针体积小、部署快、功耗低,适配无人值守机房,支持断点续传,网络中断不丢失本地数据。
适配场景:异地子公司、偏远分支、驻外站点、多级下属单位,解决分支无安全监测、数据无法上送、远程不可视问题。
3. 日志集中采集方案
介绍:通过Syslog、API、FTP等方式,对接全网防火墙、IPS、WAF、交换机、路由器、服务器、堡垒机、业务系统日志,集中采集设备操作日志、访问日志、告警日志、运维日志。日志数据与流量数据双向互补,实现“流量看行为、日志看溯源”。
适配场景:需要合规审计、运维溯源、操作留痕、等保日志留存的所有园区及机房场景。
五、方案核心优势
1. 集团全域统一管控优势:打破子公司数据孤岛,总部可全景查看所有分支安全态势,实现全网“一套平台、统一运营、统一整改”。
2. 零侵入业务适配优势:镜像+探针旁路采集,不中断业务、不改变网络拓扑、不影响原有带宽与转发性能,部署零风险。
3. 多维数据互补优势:流量、日志、设备告警、资产数据多维度融合分析,解决单一设备误报漏报问题,威胁识别更精准。
4. 分布式可扩展优势:探针支持批量接入、横向扩容,新增子公司、分支可快速纳管,适配集团长期扩容发展。
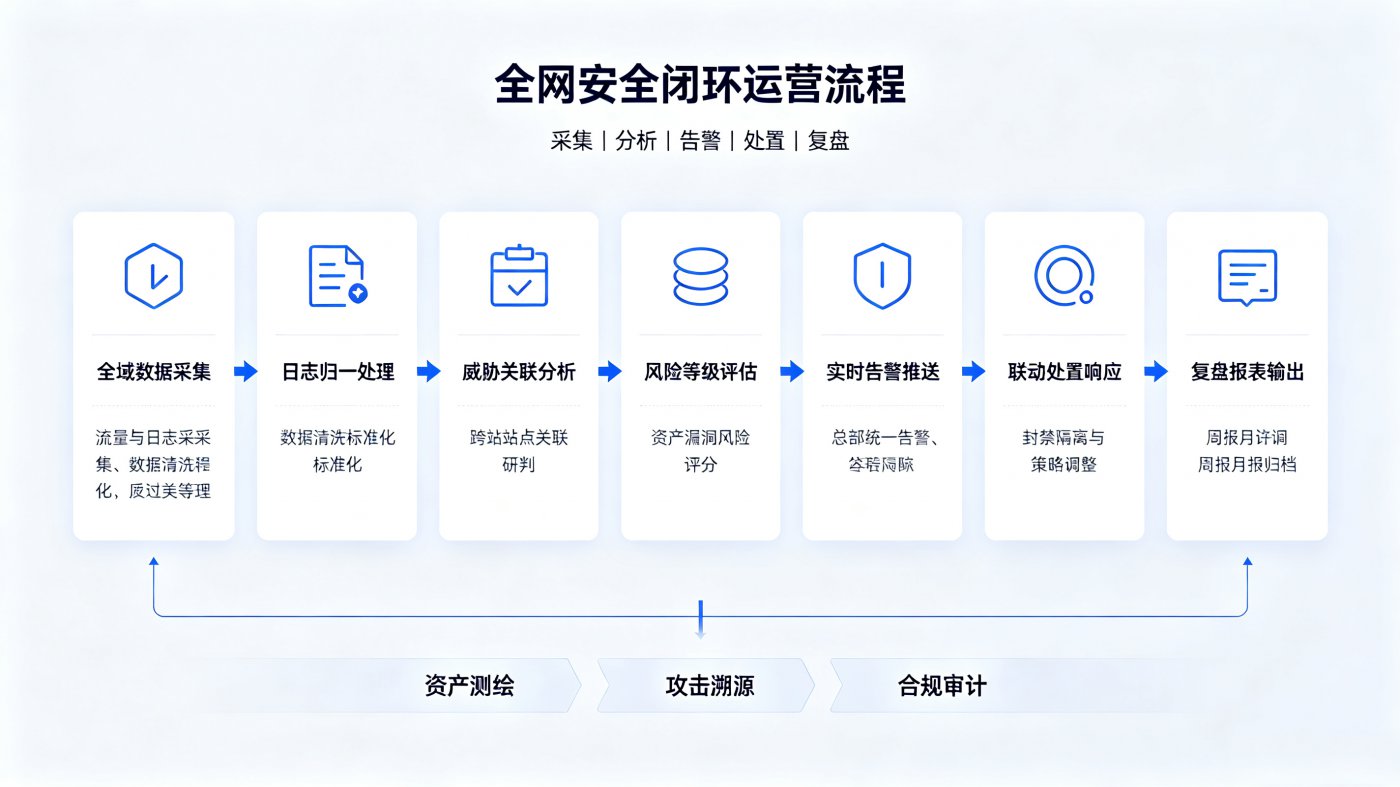
5. 智能闭环运营优势:自动发现资产、自动识别漏洞、自动研判攻击、自动生成处置建议,形成监测-告警-处置-复盘闭环。
六、系统核心功能
1. 全域资产自动测绘:自动扫描总部及各分支存活资产,自动识别终端、服务器、网络设备、开放端口与服务,形成动态资产台账。
2. 分布式威胁监测告警:实时监测暴力破解、端口扫描、内网横向移动、异常外联、挖矿木马、病毒扩散、越权访问等安全威胁。
3. 漏洞风险动态管理:持续监测系统漏洞、配置缺陷、弱口令风险,跟踪整改闭环,形成风险台账。
4. 全网安全溯源取证:完整留存流量行为与操作日志,支持攻击轨迹回溯、事件溯源、取证分析。
5. 跨站点关联分析:可识别跨子公司渗透、全域蠕虫扩散、批量异常登录等全网级安全事件。
6. 合规态势报表输出:自动生成安全周报、月报、风险分析报告,满足等保测评、日常审计、上级检查需求。
七、客户价值
1. 安全可视价值:彻底解决分支安全盲区,实现集团全网安全状态一目了然、风险实时可见。
2. 主动防御价值:从被动救火转为主动预警,提前发现漏洞隐患、攻击前兆,降低重大安全事件发生概率。
3. 统一运营价值:总部统一管理所有子公司安全策略、风险整改、事件处置,大幅降低整体运维成本。
4. 合规落地价值:完整满足等级保护日志留存、态势监测、安全运维、风险管控合规要求,顺利通过测评验收。
5. 风险可控价值:实现全网风险可查、可测、可管、可溯源,全面提升集团整体网络安全防御能力。
八、整体适配场景
1. 集团多分支场景:适用于总部+多家子公司、多级分支机构、异地办公组网,实现全域统一安全管控。
2. 大型园区机房场景:核心机房设备多、流量大、业务关键,需要全景流量监测与风险预警。
3. 等级保护合规场景:需要集中日志审计、态势展示、风险闭环、安全运维归档的等保二、三级建设与整改项目。
4. 无人值守分支场景:远端站点无运维人员,需要探针自动采集、总部远程监测、自动告警处置。
5. 智慧化全网运营场景:需要资产动态管理、威胁智能分析、安全态势可视化、全网闭环运营的信息化安全建设项目。