一、产品介绍
网络安全等级保护是我国网络安全基本制度,依据《网络安全法》强制要求落地,即等保2.0。按照业务系统重要性划分安全保护等级,围绕定级、备案、建设整改、等级测评、监督检查开展全生命周期安全工作,从安全技术、安全管理两大维度落实防护,化解网络攻击、数据泄露等安全风险,实现业务系统安全运行与监管合规。
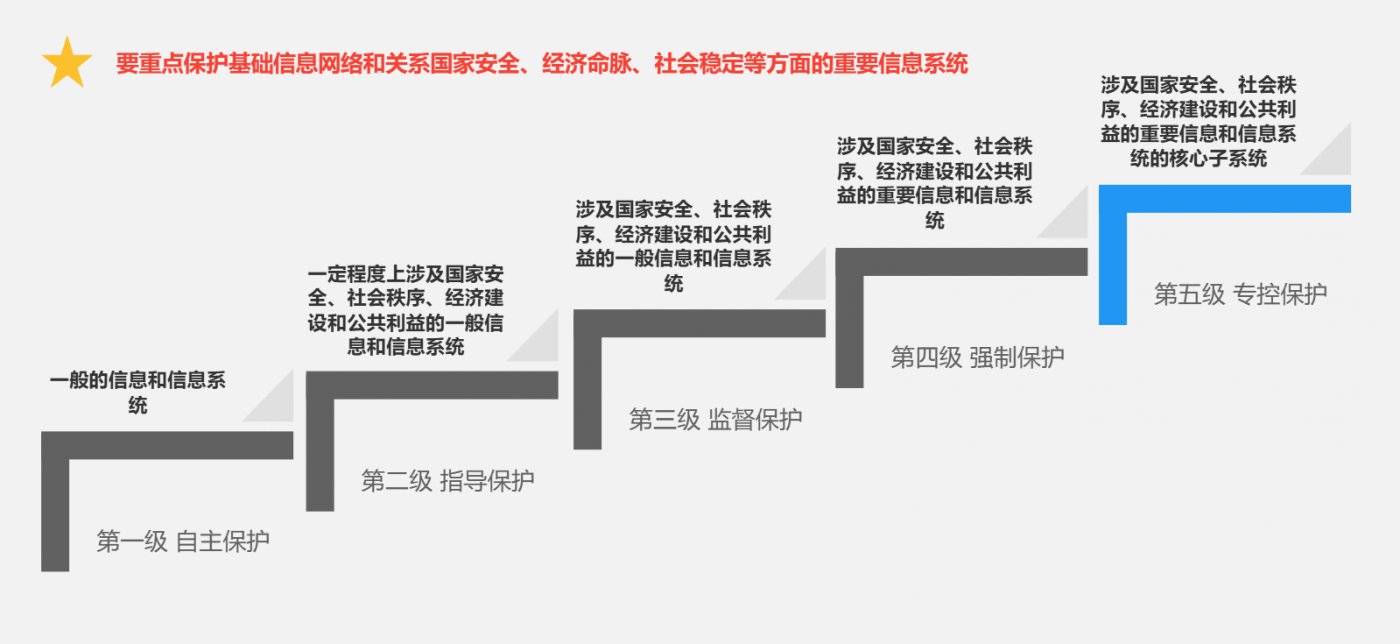
等保一共分为5个保护等级:1级自主保护;2-4级需要落实定级备案、整改测评;5级为特殊涉密场景。政企业务系统常见为二级、三级,关键业务系统多按照三级保护要求实施建设。
二、法律法规与标准体系
(一)上位法律、行政法规、部门规章
合规强制依据如下:
1、《中华人民共和国网络安全法》
2、《中华人民共和国数据安全法》
3、《中华人民共和国个人信息保护法》
4、《关键信息基础设施安全保护条例》(国务院令第745号,正式生效行政法规)
5、《计算机信息系统安全保护条例》(国务院行政法规)
6、公通字〔2007〕43号《信息安全等级保护管理办法》
7、《公安机关互联网安全监督检查规定》(公安部令第151号)
(二)等级保护2.0标准体系
主要标准如下:
1、网络安全等级保护条例(总要求/上位文件)【注:仅征求意见稿,未正式发布】
2、计算机信息系统安全保护等级划分准则(GB 17859-1999)(上位标准)
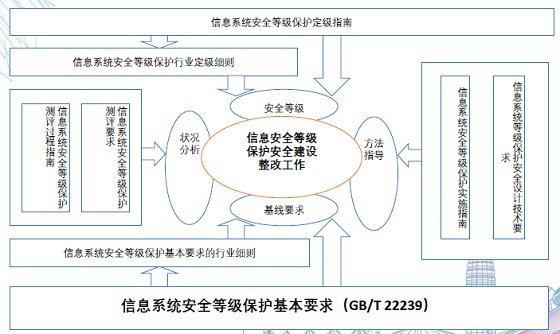
3、GB/T 22240-2020 信息安全技术 网络安全等级保护定级指南
4、GB/T 25058-2019 信息安全技术 网络安全等级保护实施指南
5、GB/T 22239-2019 信息安全技术 网络安全等级保护基本要求
6、GB/T 25070-2019 信息安全技术 网络安全等级保护安全设计技术要求
7、GB/T 28448-2019 信息安全技术 网络安全等级保护测评要求
8、GB/T 28449-2018 信息安全技术 网络安全等级保护测评过程指南
9、GB/T 36627-2018 信息安全技术 网络安全等级保护测试评估技术指南
10、GB/T 36958-2018 信息安全技术 网络安全等级保护安全管理中心技术要求
11、GB/T 36959-2018 信息安全技术 网络安全等级保护测评机构能力要求和评估规范
12、GB/T 36959-2026 网络安全技术 网络安全等级保护测评机构能力要求和评估规范【注:2026-12-01实施,替代2018版,尚未生效】
13、GB/T 37138-2018 信息安全技术 电力信息系统安全等级保护实施指南
14、GB/T 35317-2017 信息安全技术 公安物联网系统信息安全等级保护要求
(三)专项场景扩展标准
1. 云计算场景
1、GB/T 31167-2014 信息安全技术 云计算服务安全指南
2、GB/T 31168-2023 信息安全技术 云计算服务安全能力要求
2. 工业控制系统
1、GB/T 32919-2016 信息安全技术 工业控制系统安全控制应用指南
2、GB/T 30976-2014 工业控制系统信息安全 防护指南
3、GB/T 30978-2014 工业控制系统信息安全 测评指南
3. 物联网
1、GB/T 36478-2018 信息安全技术 物联网安全参考模型及通用要求
4. 大数据
1、GB/T 37973-2019 信息安全技术 大数据安全管理指南
5. 移动互联
1、GB/T 35273-2020 信息安全技术 个人信息安全规范(移动APP个人信息)
(四)关键信息基础设施标准体系
框架如下:
1、关键信息基础设施保护条例(正式国务院行政法规,已生效)
2、关键信息基础设施安全保护要求(征求意见稿)
3、关键信息基础设施安全控制要求(征求意见稿)
4、关键信息基础设施安全控制评估方法(征求意见稿)
三、工作流程
五大阶段:定级阶段 → 备案阶段 → 建设整改阶段 → 等级测评阶段 → 监督检查阶段
(一)定级阶段
网络运营者依据GB/T 22240-2020《信息安全技术 网络安全等级保护定级指南》,确定等级保护对象;明确定级对象,梳理等级保护对象遭受破坏时所侵害的客体,以及对客体造成侵害的程度,完成系统定级工作,输出定级报告。
(二)备案阶段
第二级及以上网络运营者,在完成定级、撤销或变更调整网络安全保护等级时,在明确安全保护等级后,将定级材料向属地公安机关网安部门提交备案,获取备案证明。
(三)建设整改阶段
信息系统安全等级保护的核心,是对信息系统分等级、按标准进行建设、管理和监督。依据GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》、GB/T 25070-2019《信息安全技术 网络安全等级保护安全设计技术要求》,对照等级要求补齐技术防护措施与安全管理制度,完成安全建设与整改工作。
(四)等级测评阶段
网络安全等级保护测评过程分为4个基本活动:测评准备活动、方案编制活动、现场测评活动、分析及报告编制活动。委托具备能力的测评机构,依据GB/T 28448-2019《测评要求》、GB/T 28449-2018《测评过程指南》开展测评;出具等级测评报告,若测评不达标,需继续整改复测。
(五)监督检查阶段
公安机关对第三级以上网络运营者每年至少开展一次安全检查;涉及相关行业的可以会同其行业主管部门开展联合监督检查。网络运营者落实常态化安全运维,定期复测;接受公安、行业主管部门的监督、检查、指导。
四、工作内容
等级保护工作覆盖系统全生命周期,包含安全管理与安全技术两大板块。
(一)安全管理工作
1、系统定级:梳理业务资产,识别保护对象,分析系统遭受破坏侵害的客体与影响范围,确定系统安全保护等级,编制定级报告。
2、公安备案:二级及以上系统完成定级后,梳理业务资产,整理备案材料,协助完成内部评审,向属地公安机关网安部门完成备案,获取备案回执。
3、现状调研与风险分析:结合客户业务现状、组织架构,对照国家等保标准开展现状调研;开展资产梳理、漏洞检测、网络架构核查,对主机、网络、数据库、应用开展风险识别,梳理现存安全短板与安全威胁,识别业务系统安全风险点,形成现状调研报告、风险分析材料。
4、等保差距对标分析:对照对应保护等级GB/T 22239-2019安全基线,从安全管理、五大技术域开展差距比对,梳理不满足项,输出差距分析报告,明确整改优先级。
5、管理制度体系建设:建立完善安全管理制度、操作规程、应急预案;落实人员安全管理、岗位职责、权限管理、培训考核、离岗管理。
6、安全方案与建设实施:基于差距分析结果输出定制化安全建设方案,配合方案评审;推进安全技术措施落地,完成网络、主机、应用、数据层面安全能力补齐。
7、管理与技术整改加固:对网络设备、服务器、数据库进行安全加固,优化账号权限、安全策略、补丁版本,补齐各项安全管控要求。
8、等级测评辅助支撑:配合具备能力的第三方测评机构开展测评工作,针对测评发现问题闭环整改,提供技术支撑,保障系统达到等级保护测评合格要求。
9、常态化安全运维保障:建立后期安全运维机制,落实资产、变更、漏洞、应急、备份、事件处置管理;定期安全巡检、漏洞核查、安全加固、应急处置,定期开展应急演练,持续维持系统安全能力,保障长期合规运行。
(二)安全技术工作
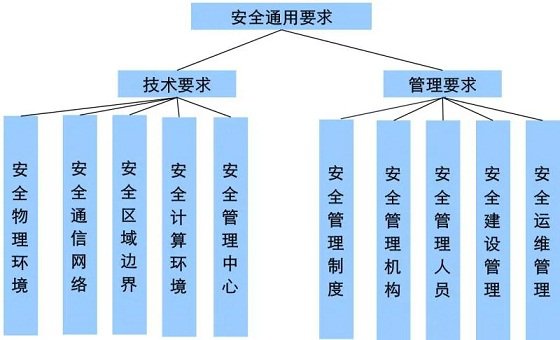
按照等保2.0基本要求,从五大技术域落实安全防护:
1、物理环境安全:落实机房物理访问控制、环境监控、防盗报警/视频监控、防火、消防、供电、防静电、温湿度调节等物理层面防护措施。
2、网络通信安全:落实网络区域划分、边界访问控制、防火墙、入侵防御、网络审计、通信加密、关键设备安全加固等边界与通信防护措施。
3、主机安全:落实服务器、终端设备账号权限管控、口令策略、恶意代码防范、日志审计、漏洞补丁管理、主机入侵检测等主机层面安全防护。
4、应用安全:落实Web业务系统身份鉴别、访问控制,防范SQL注入、XSS等Web攻击,会话管理、数据传输加密等应用层安全防护。
5、数据安全与备份恢复:落实重要业务数据、个人信息保护;配置本地备份、异地备份策略,定期开展恢复验证,保障故障后数据可恢复。
五、解决方案
方案遵循国家法律法规及等保2.0系列标准,围绕定级备案-差距分析-建设整改-辅助测评-持续运维全流程开展建设。以合规基线为基础,兼顾客户业务实际情况,分别从安全管理、安全技术两个维度补齐安全能力,实现安全管理制度完善、安全技术防护到位,达成等级保护测评达标,满足监管检查要求,保障业务系统、数据安全持续合规运行。
立足客户实际业务场景,不堆砌设备,兼顾安全合规与业务可用性。一方面完善安全管理体系,补齐制度流程、人员管控、应急演练;另一方面落实"一个中心、三重防护"技术体系,覆盖网络通信、区域边界、计算环境,三级系统配套安全管理中心。通过管理+技术双重建设,完成风险闭环整改,实现等级保护测评达标,满足主管部门监督检查,保障业务系统与重要数据持续安全。
(一)总体思路
以业务安全为核心,合规要求为基线,兼顾风险与业务实际,不盲目堆砌设备。
1、先梳理资产、明确保护等级,完成定级备案;
2、通过差距分析,对标GB/T 22239-2019基线要求,识别现有系统技术、管理短板;
3、针对差距,分别从安全管理体系优化、安全技术防护建设两个方向实施整改;
4、整改完成后开展等级测评,输出测评报告,达成等级保护测评达标;
5、建立常态化安全运维机制,实现持续合规,接受主管部门监督检查。
(二)安全管理解决方案
1、文档体系梳理:编制/修订安全管理制度、操作流程、应急预案,补齐制度文件,覆盖人员、资产、运维、应急、变更、数据安全等域。
2、人员安全管控:完善岗位分工,落实账号权限、定期安全培训、人员离岗安全管理。
3、应急与演练:完善系统应急预案,定期开展应急演练,提升安全事件处置能力。
4、日常运维管控:建立漏洞扫描、日志审计、风险巡检机制,定期开展自查。
(三)安全技术解决方案
根据差距评估结果,补齐安全技术能力,实现一个中心三重防护:
1. 安全区域边界
通过防火墙、访问控制策略实现网络分区隔离;部署入侵检测/防御,边界恶意行为检测阻断;边界日志留存审计。
2. 安全通信网络
优化网络架构,做好网络设备加固;重要业务通信采用加密传输;保障网络带宽与冗余。
3. 安全计算环境(主机+应用+数据)
服务器、终端做账号、口令、权限加固;恶意代码防护;定期漏洞扫描补丁更新;日志留存。业务应用强化身份鉴别、访问控制、Web攻击防护;落实重要数据备份策略,定期备份,验证备份可恢复性,做好数据安全防护。
4. 安全管理中心(三级及以上系统)
集中日志审计、安全态势分析,实现对全网设备、业务系统的安全集中管控。
(四)测评与持续合规
1、整改完成后,委托合规测评机构开展现场等级测评,输出正式等级测评报告;对测评发现高、中风险问题完成闭环整改。
2、建立常态化运维机制:二级系统按需测评,三级系统每年开展一次等级测评,持续保持系统安全能力,应对公安及行业主管部门监督检查。
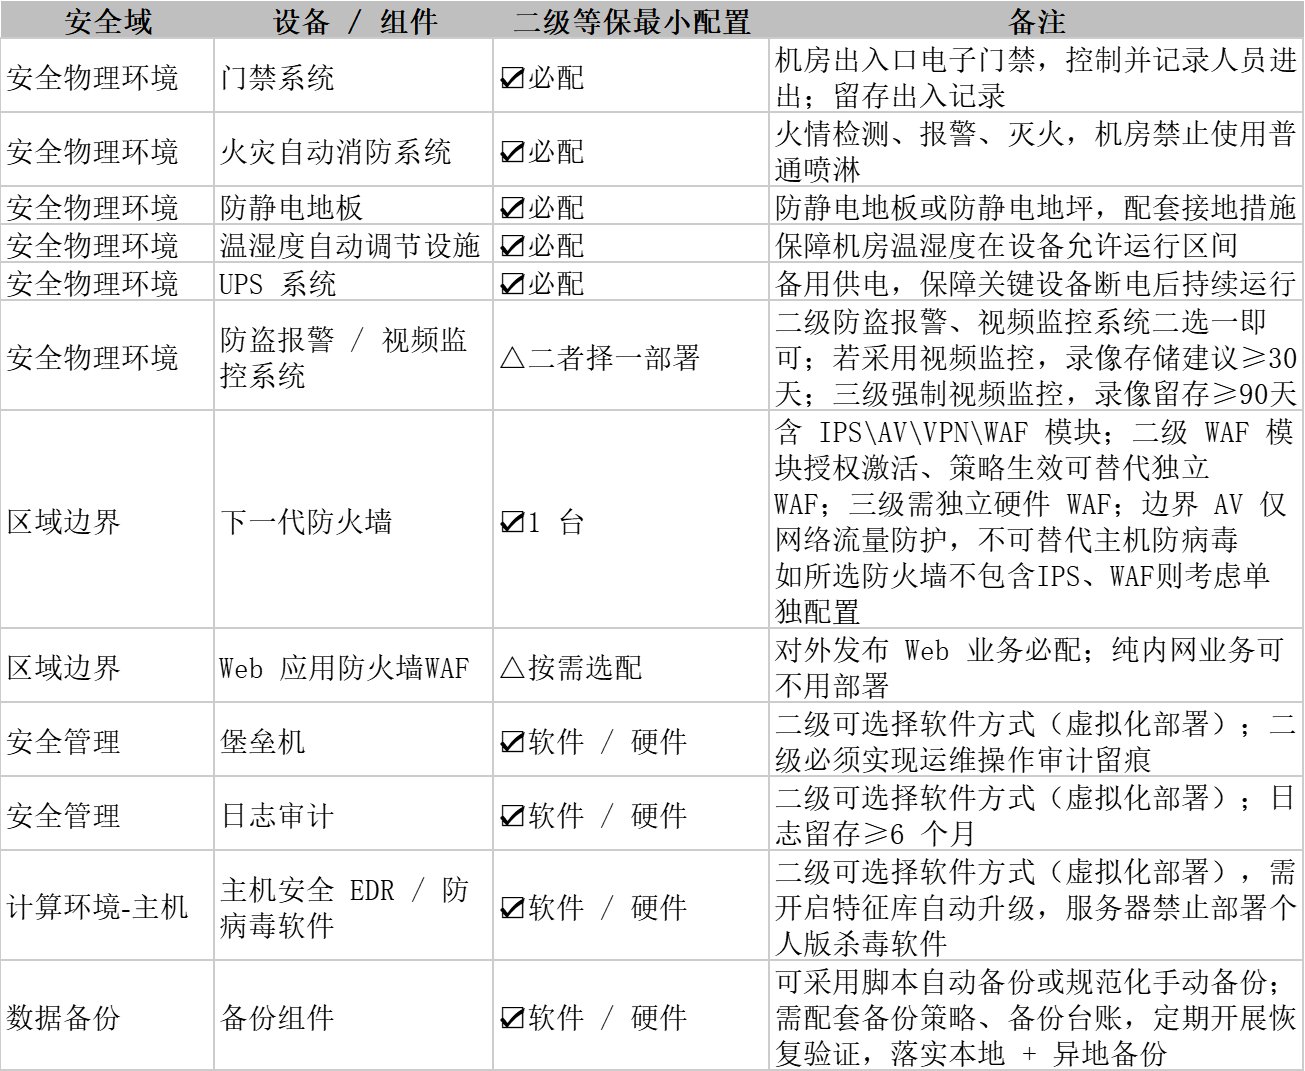
等保二级推荐清单
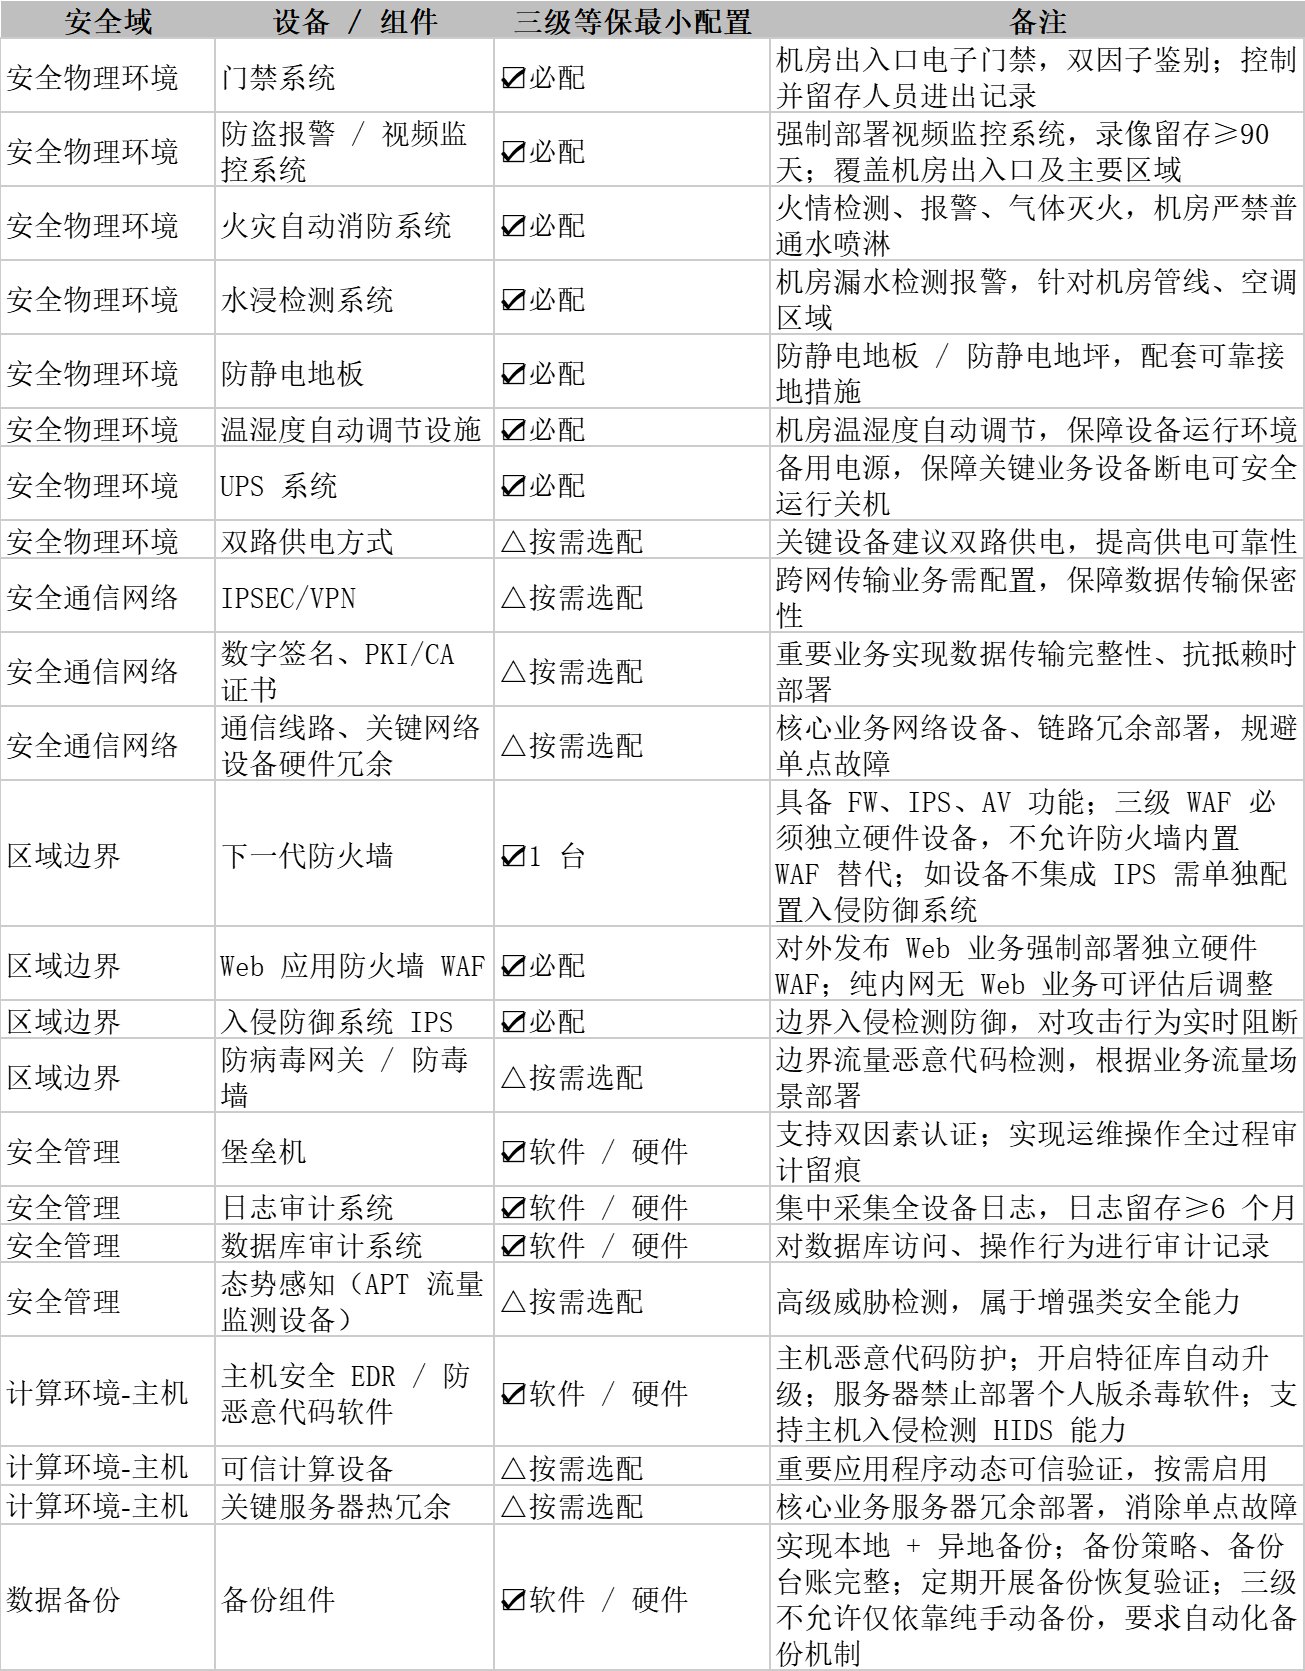
等保三级推荐清单